22 september 2026 · Checklab
53% afgekeurd: waarom supplier quality verder moet gaan dan documenten
Een Europees onderzoek keurde 53% van 173 elektronische producten af. Ontdek wat dit betekent voor leverancierskwalificatie, incoming inspection en CAPA.
In juni 2026 publiceerde de Europese Commissie de resultaten van een gecoördineerde markttoezichtcampagne naar gevaarlijke stoffen in elektrische en elektronische producten. De uitkomst is opvallend: wanneer laboratoriumtests en controles op markeringen en documentatie werden gecombineerd, voldeden 91 van de 173 onderzochte producten (53%) niet aan de eisen. (Europese Commissie)
De onderzochte producten waren alledaagse, vaak goedkope artikelen: USB-gadgets, lampen, smartwatches, keukenapparaten en persoonlijke verzorgingsproducten. Bij de laboratoriumtests werden onder meer te hoge concentraties lood, cadmium, weekmakers en broomhoudende vlamvertragers aangetroffen. Alleen al bij soldeerpunten faalden 82 monsters op lood en/of cadmium. Daarnaast vertoonde 24% van de producten problemen met verplichte markeringen of documentatie.
Voor kwaliteitsmanagers is vooral dit interessant: een keurige leveranciersverklaring, CE-markering of technisch dossier is op zichzelf geen garantie dat het fysieke product ook werkelijk conform is.
Dat maakt dit geen puur complianceprobleem. Het is een supplier-qualityprobleem.
Het probleem: papier en product kunnen uit elkaar lopen
Veel organisaties beheersen leveranciers grotendeels via documenten. Voor onboarding worden certificaten, conformiteitsverklaringen, productspecificaties en soms testrapporten opgevraagd. Zodra die set compleet is, krijgt de leverancier een goedgekeurde status en kan inkoop verder.
Dat is efficiënt, maar het bevat een fundamenteel risico: documentconformiteit is niet hetzelfde als productconformiteit.
Een leverancier kan een geldige verklaring afgeven terwijl een subleverancier materiaal wijzigt. Een kabelproducent kan overstappen op een andere PVC-compound. Een assemblagepartner kan een alternatieve soldeerlegering gebruiken. Een fabriek kan onder commerciële druk een goedkoper component inzetten zonder dat de wijziging in de documentatie terechtkomt.
Het dossier blijft dan hetzelfde, terwijl het product is veranderd.
De RoHS-richtlijn beperkt tien gevaarlijke stoffen in elektrische en elektronische apparatuur, waaronder lood, cadmium, kwik, zeswaardig chroom, bepaalde vlamvertragers en vier ftalaten. Wie zulke producten op de Europese markt brengt, moet dus niet alleen beschikken over documentatie, maar ook voldoende vertrouwen hebben dat het daadwerkelijke product overeenkomt met wat die documentatie beschrijft.
Waarom dit breder is dan elektronica
Hetzelfde mechanisme bestaat in vrijwel iedere supply chain. Een producent van voedingsmiddelen vertrouwt op allergenenverklaringen van grondstofleveranciers. Een laboratorium gebruikt certificaten bij reagentia en referentiematerialen. Een farmaceutische producent werkt met CoA's van grondstoffen. Een machinebouwer vertrouwt op materiaalspecificaties en meetrapporten. Een fabrikant van medische hulpmiddelen gebruikt kritische componenten die door externe partijen worden geproduceerd.
In al deze gevallen ontstaat dezelfde kwaliteitsvraag:
Hoe weet je dat wat de leverancier vandaag levert nog hetzelfde is als wat je oorspronkelijk hebt goedgekeurd?
Een QMS moet die vraag structureel kunnen beantwoorden.
1. Kwalificeer leveranciers op risico, niet op papiergewicht
Niet iedere leverancier verdient dezelfde beheersing. Een leverancier van kantoorartikelen heeft een ander risicoprofiel dan een leverancier van een veiligheidskritisch component. Toch worden leveranciersprocessen in veel organisaties nog uniform ingericht: formulier invullen, certificaten verzamelen, goedkeuren en over twaalf maanden opnieuw beoordelen.
Een risicogestuurd QMS kijkt verder. De mate van controle hangt bijvoorbeeld af van:
- impact van het geleverde product op veiligheid, compliance of eindkwaliteit;
- complexiteit van de supply chain;
- historie van klachten en non-conformities;
- afhankelijkheid van één bron;
- land, productcategorie en bekende markttoezichtrisico's;
- mogelijkheid om de conformiteit bij ontvangst zelf te verifiëren.
Voor een leverancier met hoog risico kan goedkeuring meer vereisen dan documenten: een audit, onafhankelijke laboratoriumtest, first-article inspection, productmonsters of periodieke herkwalificatie.
2. Maak wijzigingsmeldingen onderdeel van supplier quality
Een leverancier die ooit goedgekeurd is, blijft niet automatisch goedgekeurd voor iedere toekomstige versie van zijn product. Leg daarom in de leveranciersovereenkomst vast welke wijzigingen vooraf gemeld moeten worden, zoals veranderingen in materiaal, productielocatie, subleveranciers, ontwerp, kritische processtappen, testmethoden of certificering.
Zodra zo'n melding binnenkomt, hoort het QMS een change-controlproces te starten. Quality beoordeelt vervolgens of de wijziging nieuwe risico's introduceert en welke verificatie nodig is voordat het gewijzigde materiaal wordt geaccepteerd.
De belangrijke vraag is niet alleen: heeft de leverancier gemeld dat er iets verandert? Maar vooral: kunnen wij aantonen dat we de impact van die verandering hebben beoordeeld?
3. Gebruik incoming inspection als risicosensor
Volledige laboratoriumcontrole van iedere levering is meestal onpraktisch en vaak onnodig. Maar helemaal niet controleren creëert afhankelijkheid van verklaringen die mogelijk verouderd of onjuist zijn.
Een volwassen QMS gebruikt daarom risicogestuurde incoming inspection. Dat kan bestaan uit visuele controles, identificatietests, maatvoering, steekproeven, chemische analyses of vergelijking met goedgekeurde referentiemonsters. De frequentie kan worden aangepast aan de prestaties van de leverancier.
Een leverancier met tientallen foutloze leveringen kan bijvoorbeeld naar reduced inspection. Een nieuwe leverancier of een partij met recente afwijkingen kan juist tijdelijk naar tightened inspection. Zo wordt inspectie niet alleen een poortwachter, maar ook een feedbackmechanisme voor leveranciersprestaties.
4. Behandel leveranciersafwijkingen als echte non-conformities
Een fout leveranciersproduct wordt soms administratief opgelost via inkoop: creditnota aanvragen, vervanging ontvangen, klaar. Daarmee is het commerciële probleem opgelost, maar het kwaliteitsprobleem mogelijk niet.
Wanneer een afwijking gevolgen kan hebben voor veiligheid, productkwaliteit of wettelijke conformiteit, hoort zij in het QMS terecht te komen. Een goede supplier NCR legt minimaal vast:
- welke leverancier en levering betrokken zijn;
- welk product of lot is geraakt;
- welke eis niet is gehaald;
- welke containment is uitgevoerd;
- of reeds geproduceerde producten geraakt kunnen zijn;
- wat de waarschijnlijke oorzaak is;
- welke corrigerende maatregel wordt verlangd;
- hoe de effectiviteit daarvan wordt geverifieerd.
Bij herhaling kan het QMS escaleren naar leveranciers-CAPA, extra inspectie, audit of herkwalificatie.
5. Beoordeel leveranciers op gedrag, niet alleen op certificaten
Een leveranciersscorecard wordt waardevoller wanneer hij actuele kwaliteitsdata combineert. Denk aan het percentage afgekeurde leveringen, aantal supplier NCR's, ernst van afwijkingen, responstijd op klachten, herhaalde oorzaken, effectiviteit van CAPA's, tijdigheid van wijzigingsmeldingen en auditbevindingen.
Dat verandert leveranciersmanagement van een jaarlijkse administratieve beoordeling in een continu kwaliteitsproces. Een leverancier met een geldig ISO-certificaat maar drie terugkerende kritieke afwijkingen verdient meer aandacht dan een leverancier zonder incidenten die transparant reageert op wijzigingen.
Europa kijkt scherper naar de keten
De JACOP-campagne staat niet op zichzelf. In 2025 werden 4.671 waarschuwingen geregistreerd in Safety Gate, het hoogste aantal sinds het systeem in 2003 werd opgezet. Chemische risico's waren goed voor 53% van alle meldingen. (Europese Commissie — Safety Gate 2025)
De Europese markttoezichtverordening geeft autoriteiten bovendien ruime mogelijkheden om technische informatie en supply-chaingegevens op te vragen en bij non-compliance corrigerende maatregelen te eisen, zoals het uit de handel nemen of terugroepen van producten.
Het product dat jij op de markt brengt, wordt uiteindelijk jouw kwaliteitsvraagstuk.
Wat dit betekent voor Checklab
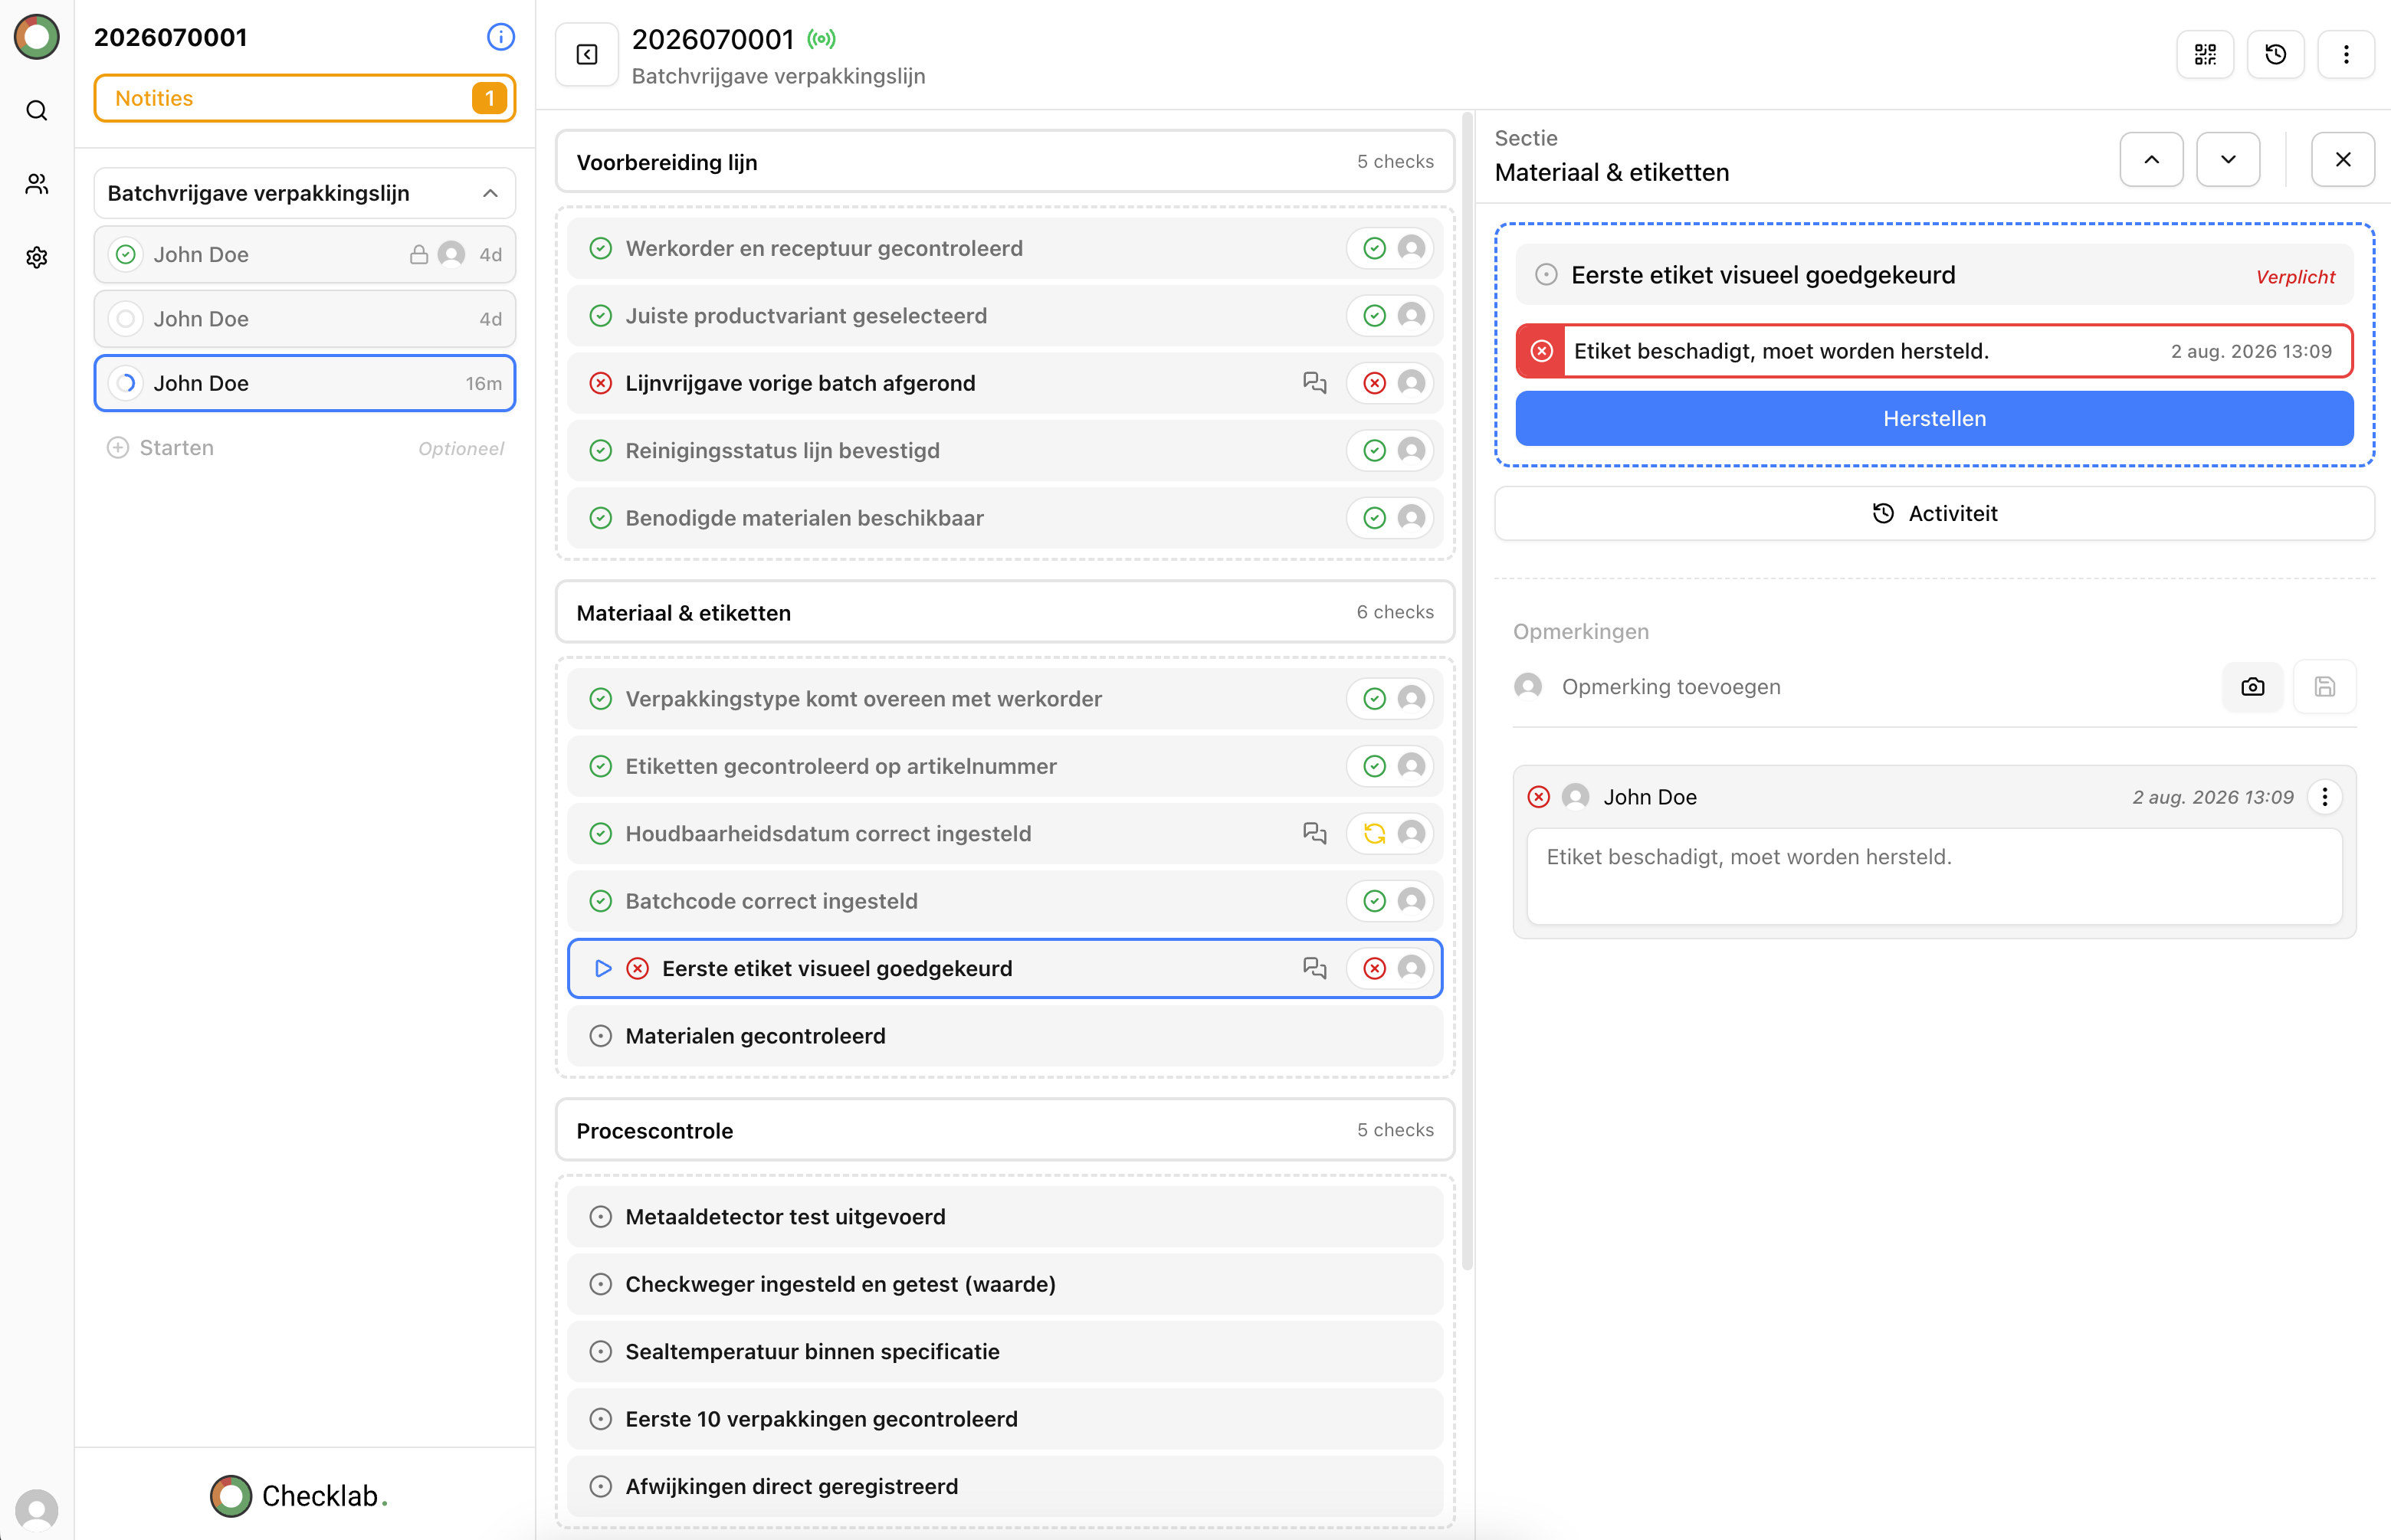
Supplier quality draait om dezelfde basismechanismen als andere kwaliteitsprocessen: afwijking detecteren, context vastleggen, verantwoordelijkheid toewijzen, acties uitvoeren, bewijs verzamelen en effectiviteit verifiëren.
Een praktische digitale workflow ziet er zo uit:
- Een incoming inspection detecteert een afwijkend component.
- Het QMS creëert een supplier non-conformity en koppelt leverancier, levering en inspectieresultaat.
- Containment bepaalt welke voorraad of productie moet worden geblokkeerd.
- De leverancier levert een oorzaakanalyse en corrigerende maatregel aan.
- Interne CAPA-taken worden uitgevoerd waar nodig.
- Een onafhankelijke verificatie beoordeelt of de maatregel werkelijk effectief was.
- De afwijking en uitkomst tellen mee in de toekomstige leveranciersbeoordeling.
Het verschil met een spreadsheet is niet alleen dat informatie digitaal wordt opgeslagen. Het systeem voorkomt dat een afwijking administratief verdwijnt voordat de vereiste acties, beslissingen en verificaties zijn uitgevoerd.
Zes vragen voor het volgende kwaliteitsoverleg
- Welke leveranciers kunnen direct invloed hebben op productveiligheid of wettelijke conformiteit?
- Wanneer hebben we voor die leveranciers voor het laatst het fysieke product onafhankelijk geverifieerd?
- Weten leveranciers welke wijzigingen zij vooraf moeten melden?
- Worden supplier NCR's structureel geanalyseerd op herhaling en trends?
- Beïnvloeden slechte leveranciersprestaties automatisch onze inspectiefrequentie of goedkeuringsstatus?
- Kunnen we bij een markttoezichtvraag snel aantonen waarop onze leveranciersgoedkeuring en productvrijgave waren gebaseerd?
Conclusie
De Europese testcampagne laat een ongemakkelijke werkelijkheid zien: een compleet dossier is niet automatisch hetzelfde als een conform product.
Supplier quality vraagt daarom om meer dan het verzamelen van certificaten. Het vereist risicogestuurde kwalificatie, gecontroleerde wijzigingen, passende verificatie, goede incoming inspection, zichtbare leveranciersprestaties en een gesloten NC/CAPA-cyclus.
De kern: vertrouw leveranciers niet minder, maar organiseer het bewijs beter. Een sterk QMS maakt van leveranciersvertrouwen een aantoonbaar beheerst proces.
Benieuwd hoe Checklab jou kan helpen om leveranciersafwijkingen, acties en bewijsvoering centraal te beheren? Ontdek hoe je meer grip krijgt op supplier quality en compliance met een praktische digitale workflow. Vraag nu een demo aan.